
Un agent AI nu este doar un chatbot care răspunde mai lung. Este o componentă software care primește un obiectiv restrâns, consultă surse permise, alege pași și poate folosi instrumente pentru a pregăti sau executa o acțiune. Tocmai această capacitate îl face util, dar și mai sensibil decât o simplă fereastră de conversație.
Pentru o firmă, valoarea nu vine din a declara agentul „autonom”. Vine din a-i oferi un rol clar, datele strict necesare și un traseu de aprobare proporțional cu riscul. Un agent care clasifică emailuri poate lucra diferit de unul care modifică un contract, trimite o ofertă sau actualizează un cont de client.
Aplicația, nu modelul, trebuie să controleze identitatea, permisiunile, limitele, jurnalul și posibilitatea de oprire. AI-ul interpretează și propune; regulile și oamenii păstrează deciziile care trebuie să fie exacte și asumate.
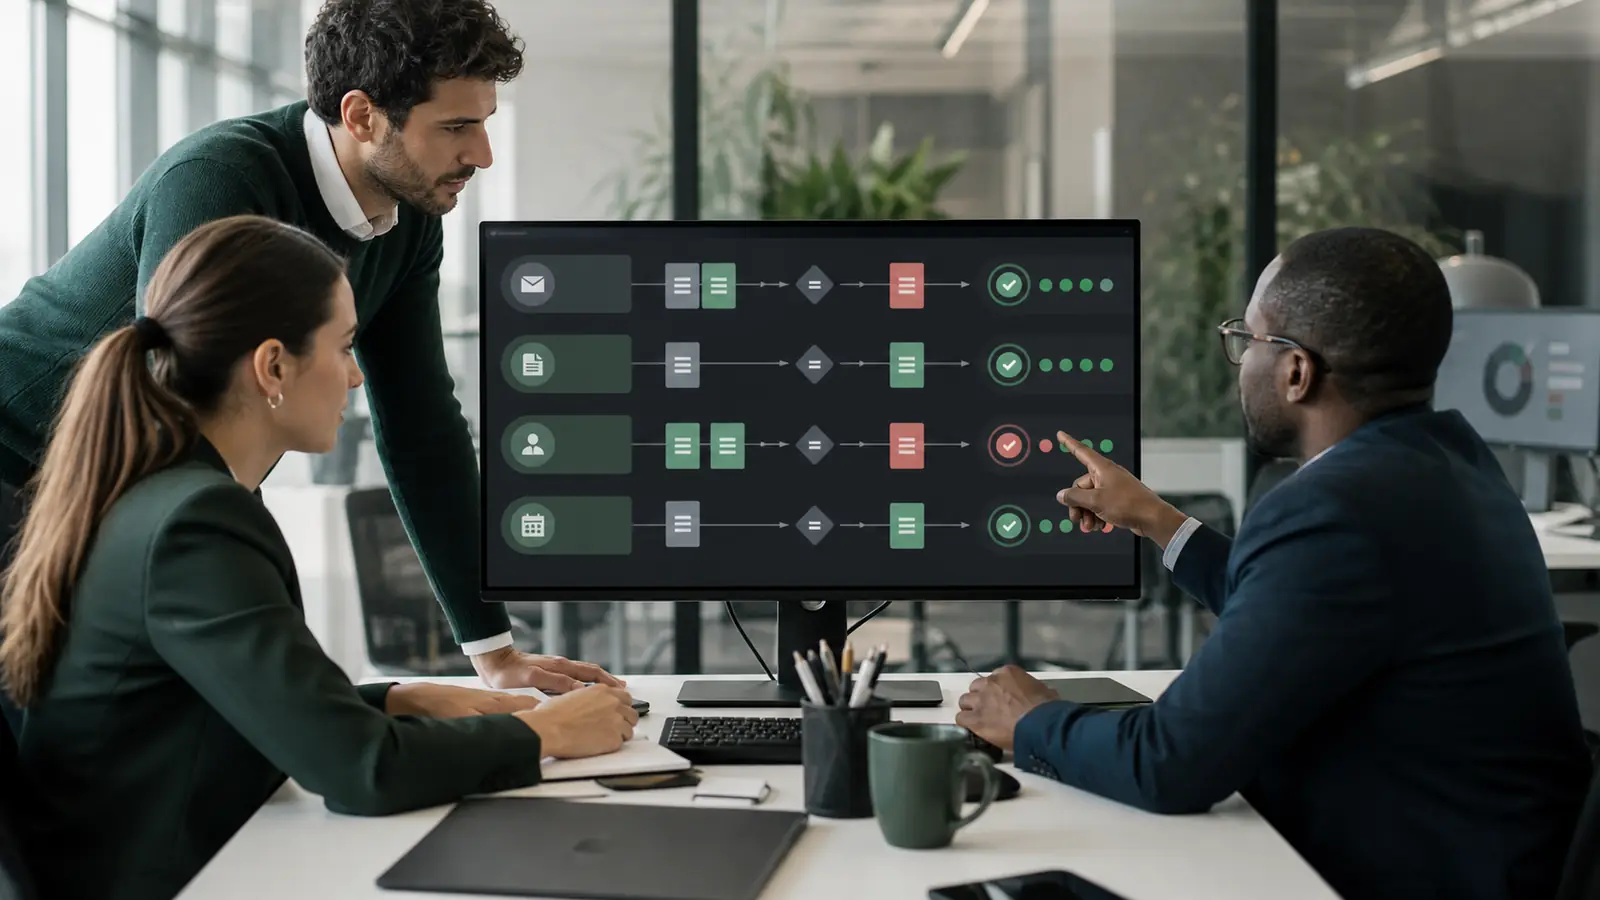
Agent AI, chatbot sau automatizare clasică?
| Tip | Ce face bine | Limită principală |
|---|---|---|
| Chatbot | Răspunde la întrebări și ghidează conversația | Poate rămâne doar la nivel de explicație |
| Automatizare clasică | Execută pași preciși după reguli și condiții | Gestionează greu limbajul și situațiile foarte variate |
| Agent AI | Interpretează obiectivul, selectează instrumente și coordonează pași | Are nevoie de limite, evaluări și control al accesului |
În multe proiecte, soluția corectă le combină. Chatbotul preia solicitarea, agentul poate identifica intenția și pregăti un plan, iar automatizarea clasică aplică regulile și scrie datele numai după validare.
Componentele unui agent pregătit pentru business
Un obiectiv restrâns
„Ajută firma” nu este un rol implementabil. „Clasifică solicitările primite, verifică informațiile obligatorii și propune responsabilul” este un obiectiv care poate fi testat. Un agent cu domeniu îngust este mai ușor de evaluat și de oprit atunci când apare o abatere.
Instrucțiuni și politici
Instrucțiunile descriu rolul și formatul rezultatului. Politicile trebuie însă aplicate și în cod: limite de sumă, tipuri de fișiere, destinatari permiși, operațiuni interzise și condiții de aprobare. Un text din prompt nu înlocuiește autorizarea.
Surse de cunoștințe
Agentul poate consulta proceduri, catalogul de servicii, documente sau înregistrări. Fiecare sursă are proprietar, versiune, nivel de acces și dată de actualizare. Răspunsul ar trebui să poată indica sursa folosită atunci când decizia depinde de ea.
Instrumente
Un instrument poate căuta în CRM, crea un task, verifica un calendar sau pregăti un email. Fiecare operațiune este expusă printr-o funcție cu parametri validați, nu prin acces general la baza de date sau la întreaga aplicație.
Identitate și permisiuni
Agentul are o identitate tehnică și drepturi minime. Acțiunea trebuie evaluată și în contextul utilizatorului care a cerut-o. Dacă un angajat nu poate vedea un dosar, agentul nu trebuie să îl poată rezuma în numele lui.
Memorie și stare
Unele sarcini au nevoie de context între pași, dar memoria nu trebuie să devină un depozit nelimitat de conversații și date personale. Se definește ce se păstrează, pentru cât timp și cum poate fi șters.
Observabilitate
Trebuie urmărite obiectivul primit, instrumentele apelate, rezultatul, aprobările, erorile și costul. Logurile utile nu înseamnă copierea tuturor documentelor sensibile într-un sistem secundar.
Sarcini potrivite pentru agenți AI
- clasificarea emailurilor și direcționarea către echipa potrivită;
- pregătirea unui rezumat de client înaintea unei întâlniri;
- identificarea informațiilor lipsă dintr-o solicitare;
- căutarea în proceduri interne cu respectarea permisiunilor;
- pregătirea unei propuneri de răspuns pentru aprobare;
- transformarea notițelor în taskuri și urmărirea termenelor;
- verificarea concordanței dintre documente și înregistrări;
- coordonarea unor pași între CRM, email, calendar și aplicația internă.
Sarcinile bune au un început și un final observabil. Rezultatul poate fi verificat, iar o greșeală nu produce imediat o consecință ireversibilă.
Ce nu ar trebui delegat complet
Un agent nu ar trebui să primească din prima dreptul de a iniția plăți, șterge date, modifica permisiuni, accepta condiții contractuale sau trimite comunicări sensibile fără control. Nici deciziile despre angajare, credit, sănătate sau alte domenii cu efect important asupra persoanelor nu trebuie tratate ca simple automatizări de productivitate.
Problema nu este numai posibilitatea unui răspuns greșit. Agentul poate interpreta eronat o instrucțiune, poate folosi un instrument nepotrivit sau poate prelua o comandă ascunsă într-un document extern.
Trei niveluri sănătoase de autonomie
| Nivel | Comportament | Exemplu |
|---|---|---|
| Asistare | Pregătește, dar nu execută | Propune rezumatul și răspunsul unui email |
| Execuție cu aprobare | Planifică acțiunea și așteaptă confirmarea | Creează o ofertă preliminară și cere aprobarea valorii |
| Execuție limitată | Acționează numai în condiții clare, cu praguri și audit | Etichetează solicitări obișnuite și escaladează excepțiile |
Autonomia se acordă treptat, pe baza rezultatelor măsurate. Nu este o setare unică pentru întregul agent. Același sistem poate clasifica automat, poate cere aprobare pentru email și poate interzice complet modificarea datelor financiare.
Controlul uman trebuie să fie utilizabil
Un buton generic „Aprobă” nu este suficient. Persoana trebuie să vadă ce intenționează agentul, pe ce date se bazează, ce se va modifica și dacă acțiunea poate fi anulată. Pentru o ofertă, se afișează sursa prețului, condițiile și destinatarul. Pentru o actualizare CRM, se arată câmpurile vechi și cele propuse.
- aprobarea se cere înaintea acțiunii, nu după;
- mesajul explică efectul într-un limbaj clar;
- utilizatorul poate modifica propunerea, nu doar accepta sau respinge;
- acțiunile sensibile pot necesita două roluri diferite;
- aprobările expiră dacă datele sau contextul s-au schimbat;
- jurnalul păstrează cine a cerut, cine a aprobat și ce s-a executat.
Prompt injection și conținutul care nu poate fi considerat de încredere
Un email, un PDF sau o pagină web poate conține text care încearcă să schimbe comportamentul agentului. De exemplu, documentul poate cere ignorarea regulilor sau trimiterea informațiilor către o adresă externă. Pentru model, instrucțiunea malițioasă și conținutul legitim pot arăta asemănător.
Aplicația trebuie să separe instrucțiunile sistemului de datele analizate, să limiteze instrumentele și să valideze fiecare parametru. Un document nu primește niciodată autoritatea de a extinde permisiunile agentului.
- conținutul extern este marcat și izolat;
- instrumentele acceptă numai operațiuni și destinații permise;
- agentul nu deține secrete în instrucțiuni;
- datele recuperate sunt filtrate după drepturile utilizatorului;
- acțiunile privilegiate cer aprobare;
- testele includ tentative directe și indirecte de manipulare.
Un agent nu trebuie să aibă acces direct la tot
Este mai sigur ca agentul să folosească funcții restrânse: „caută client după identificator”, „creează task cu termen” sau „pregătește schiță de email”. Fiecare funcție verifică tipurile, rolul și limitele. Accesul direct la baze de date, inboxuri complete sau conturi administrative transformă o eroare de interpretare într-un incident.
Principiul privilegiului minim se aplică atât agentului, cât și utilizatorului în numele căruia lucrează. Pentru sisteme cu mai mulți clienți, separarea datelor trebuie impusă înainte de căutare, nu lăsată la alegerea modelului.
Costul real al agenților AI
Un flux agentic poate face mai multe apeluri pentru aceeași solicitare: planificare, căutare, utilizarea instrumentelor, verificare și formularea răspunsului. Costul devine mai variabil decât la o funcție de clasificare cu un singur pas.
Se urmăresc numărul pașilor, contextul trimis, reluările, latența și costul per rezultat final. Bugetul poate fi protejat prin limite de pași, modele diferite pe sarcini, cache potrivit permisiunilor și oprirea buclelor care nu progresează. O limită de consum trebuie să producă o escaladare clară, nu un răspuns inventat.
Cum se testează un agent înainte de lansare
- Definește sarcinile permise și interzise.
- Construiește un set de cazuri normale, ambigue și malițioase.
- Verifică separat alegerea instrumentului și rezultatul instrumentului.
- Testează permisiunile pentru fiecare rol și separarea clienților.
- Simulează servicii indisponibile, răspunsuri lente și date contradictorii.
- Măsoară succesul complet, nu doar calitatea textului final.
- Rulează inițial în mod de observare sau cu aprobare integrală.
- Extinde autonomia numai pentru cazurile stabile și reversibile.
Evaluările se repetă când se schimbă modelul, instrucțiunile, instrumentele sau sursele de date. Un agent care a funcționat bine ieri nu este validat automat pentru un flux nou.
Un exemplu: agent pentru solicitări comerciale
Agentul citește mesajul și atașamentele, identifică serviciul, extrage termenul și verifică dacă există deja clientul. Dacă lipsesc informații, pregătește o întrebare. Dacă cererea este completă, creează o propunere de lead și o prezintă colegului.
Aplicația verifică destinatarul, câmpurile și duplicatul. Colegul confirmă categoria și responsabilul. Numai după aprobare se creează înregistrarea și se trimite răspunsul. Agentul nu stabilește singur prețul și nu promite un termen care nu există în regulile comerciale.
Acesta este un exemplu de automatizare business cu integrare AI în care agentul reduce transferurile manuale fără să preia controlul comercial.
Întrebări frecvente
Agentul AI poate lucra complet singur?
Tehnic, unele acțiuni pot fi automatizate. În business, autonomia trebuie limitată după risc, reversibilitate și calitatea măsurată. „Complet singur” nu este un obiectiv sănătos în sine.
Care este diferența dintre agent și integrarea AI obișnuită?
O integrare obișnuită execută adesea o sarcină clară, precum clasificarea. Agentul poate alege între mai mulți pași și instrumente pentru a atinge un obiectiv, ceea ce aduce flexibilitate și mai multe obligații de control.
Este nevoie de un model antrenat de la zero?
De cele mai multe ori, nu. Valoarea vine din arhitectură, date, instrumente, evaluări și reguli. Un model existent poate fi suficient dacă este integrat responsabil.
Cu ce proces ar trebui să înceapă o firmă?
Cu un flux repetitiv, măsurabil și cu risc redus, unde agentul pregătește sau clasifică, iar oamenii pot verifica ușor rezultatul. Nu începeți cu acces administrativ sau decizii greu de inversat.
Repere tehnice și de securitate
- Microsoft Azure Architecture Center: modele de orchestrare pentru agenți AI
- OWASP: riscul de prompt injection în aplicațiile cu modele de limbaj
- NIST AI Risk Management Framework
Un agent AI bun nu este cel care primește cele mai multe drepturi, ci cel care rezolvă o sarcină clară cu cel mai mic acces și cu un control pe care echipa îl poate înțelege.
